【用途】:用於對系統的安全性管理以及用戶、群組的管理。在購買Flow產品的用戶,則可以設定組織架構以及職級。開啟路徑:System -> Security
Manager。
【說明】
1.
Security
-> Users & Groups -> Users 用來對用戶資料的設定。
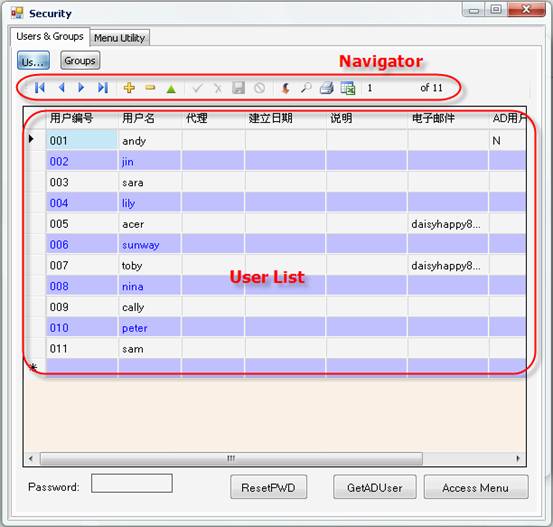
⑴ Navigator:用於對User List中的資料進行新增、修改、刪除、瀏覽和保存等功能。
⑵ User List:用於顯示User資料的列表。這裡要特別說明,如果該用戶可以有權管理EEPManager時,請將User資料中的UserType設定為S,這樣該User就可以登陸EEPManager,否則將只可以登入EEP的系統,但無法登入至EEPManager中。
⑶ Password:用於設定用戶密碼。設定密碼時,首先需選中某個User後再輸入密碼,最後必須通過Navigator上的保存按鈕來完成存入資料庫的動作。
⑷ ResetPWD:用於清除密碼,需在選中一個用戶後,點選該按鈕,這樣可以讓該用戶的密碼清空。
⑸ GetADUser:用於取得AD(Active Directory)目錄服務的用戶,此功能必須在EEPNetServer的Login Manager中設定了AD認證服務的前提下使用。
⑹ Access Menu:用於設定單個用戶在系統功能中的權限。操作前必須先選中一個用戶。下面說明一下Access Menus。
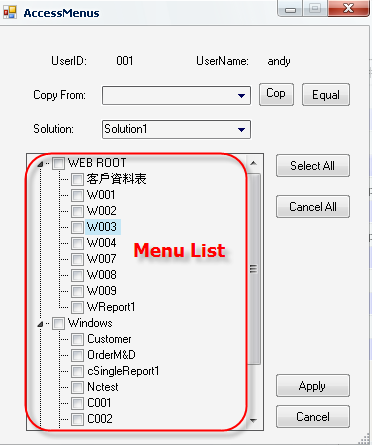
① UserID:當前所要設定權限的用戶ID。
② UserName:當前所要設定權限的用戶名。
③ Copy From:要進行權限設定複製的被複製對象,請選出用戶ID。
④ Copy:表示複製Copy From的用戶權限設定到目前用戶的權限設定中。
⑤ Equal:表明複製其他用戶的權限設定情況,但是不保留該用戶原有權限設定。
⑥ Solution:選擇所要進行權限管理的Solution名稱。
⑦ Menu List:顯示Solution下的所有功能選單,當該選單被勾選時,表明用戶有權限。
⑧ Select All:Menu List中的功能選單全部選中,表示該用戶有權限使用所有功能選單。
⑨ Cancel All:Menu List中的勾選全部取消,表明該用戶沒有權限使用所有功能選單。
⑩ Apply:存檔所有設定。
2. Security -> Users & Groups
-> Groups 用來對群組資料的設定。
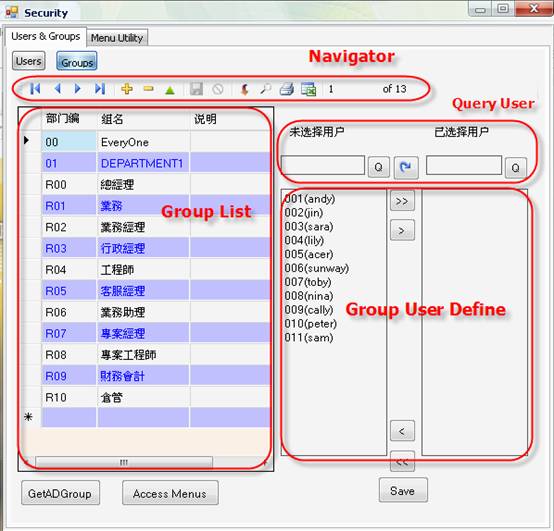
⑴ Navigator:用於對Group List中的資料進行新增、修改、刪除、瀏覽和保存等功能。
⑵ Group List:用於顯示Group資料的列表。
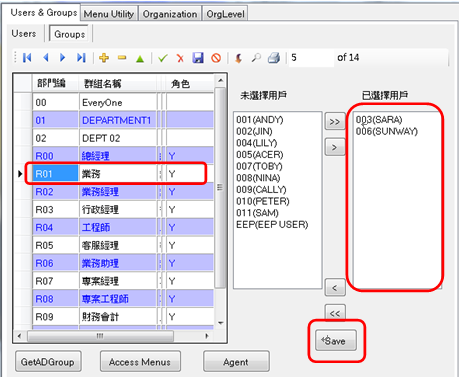
⑶ Group User Define:用於定義該Group有那些User,一個Group可以定義多個User,一個User也可在多個Group中被定義。左半邊是未選擇用戶列表,右半邊是已選擇用戶列表,列表之間通過箭頭按鈕來新增或移除用戶。雙箭頭表示全部新增,或全部移除。
⑷ Query User:用於對列表用的用戶進行查詢,分為未選擇用戶和已選擇用戶兩種,僅需按下右邊的  即可查詢,中間的
 按鈕是用來恢復顯示原來列表中的所有內容。
⑸ GetADGroup:用於取得AD目錄服務的群組,此功能必須在EEPNetServer的Login Manager中設定了AD的設定下才能使用。
⑹ Save:用於保存Group User Define中的設定。
Access Menus:用於設定目前群組在系統功能表中的權限。操作前必須先選中一個用戶。下面說明一下Access Menus的使用方式:
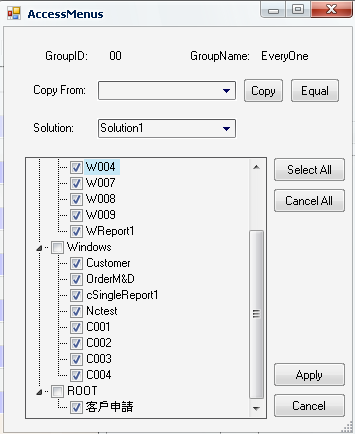
① GroupId:目前所要進行權限設定的群組ID。
② GroupName:目前所要進行權限設定的群組名稱。
③ Copy From:要進行權限設定複製的被複製對象,請選出群組ID。
其他屬性同User中的設定,請自行參考,差別的是此為群組為角色。
3. Security -> Users & Groups
-> Groups 用來對角色資料的設定。
設定Groups,之前的Groups是代表使用者群組,但在Workflow中卻也可以代表角色,一個角色可以有多個User扮演,也可是一個User,在此我們將角色設定為「Y」就代表示流程所使用的角色,因此之前的群組不一定是角色,但角色也可以是一個群組,如下圖,可以透過後面的ListBox來設定該角色為哪一個User或哪些User:
4.
Security
-> Menu Utility 用於對功能表的權限設定。
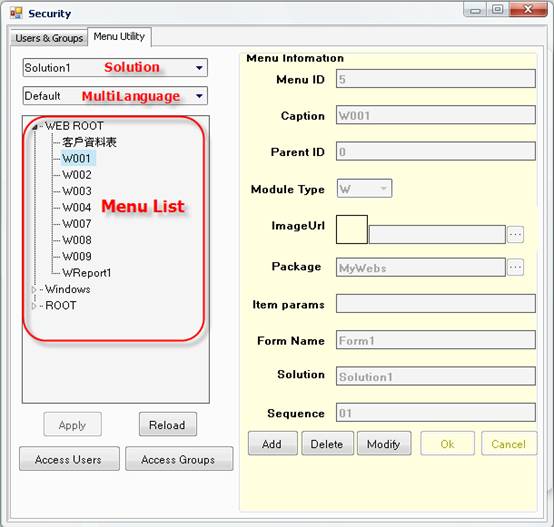
⑴ Solution:選擇要進行權限管理的Solution名稱。
⑵ Menu List:用於顯示該Solution下所有功能表的樹形列表。
⑶ Menu
Information:用於顯示每個功能項目的設定明細情況。
① Menu ID:設定功能項目的ID,此項值只能在新增時輸入,無法讓開發者進行修改,此值也會自動案最後一號來編碼,並讓你可以更改,但改時是無法與其他ID重複的。
② Caption:設定功能項目在TreeView中的標題名稱。
③ Parent ID:用於設定父節點ID,這裡ID指的是上一層父節點的Menu ID,如果此節點不填值將代表它是最上層的父節點。
④ Module Type:用來設定此功能項目的類型,共有四種選擇。F表示為Window Form, W 表示為Web Form,O 表示為WorkFlow流程圖,C表示為Windows Form但可以掛入Web的表單中來使用,就是Web可以打開Windows表單的意思。
⑤ Image Url:用於設定TreeView中每個節點顯示的圖示。
⑥ Package:用來定義功能項目的程式檔案名稱,如果為Web時,Package點開右側 選出aspx的文件;如果為Window時,Package點開右側後,需要選擇Cient端dll檔案,如果為WorkFlow則會用來選擇XOML的檔案名稱,Package有時為一個目錄的名稱,真正的檔案名稱則會配合Form Name來使用。
⑦ Item params:用來填入要傳入Form的參數,在Window
Form中,可以通過在程式中使用this.ItemParamters的方法取到該參數,它將會以string類型傳入。若在WebForm中,可通過Request.QueryString["ItemParam"]來取得此參數。
⑧ Form Name:用來填入Win或者Web Form的名稱。在Web中EEPManager會自動帶出Form
Name(Aspx名稱);在Windows裡系統會預設為Form1,因此開發者可根據真正的Form Class Name來填入此表單名稱。
⑨ Solution:顯示該功能項目的Solution名稱,此值不可修改,他會根據Menu
Utility左側的Solution的設定而決定。
⑩ Sequence:用來設定該節點在該層當中的排列順序,由小到大的排列原則。
Add:對目前的節點進行新增功能表項目。
Delete:對目前的節點或功能項目進行刪除。
Modify:對目前的節點或功能項目進行更改的動作。
OK:對上面的Add/Delete/Modify進行存檔的動作。
Cancel:對上面的Add/Delete/Modify進行取消的動作。
⑷ Apply:如果對Menu
List新增或更改動作時,可以用本Apply來存檔起來。
⑸ Reload:用於將Menu
List進行重新載入,相當於重新整理的動作。
⑹ Access User:在選定一個功能項目後進行該項目的User權限設定,下面為Access User Define的說明:
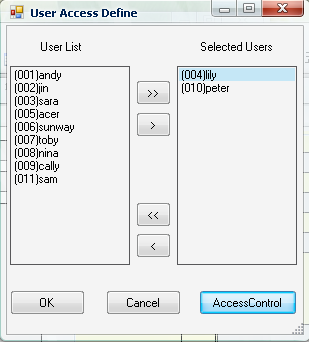
① User List:用來顯示並提供選擇的User列表。
② Selected Users:用來顯示已經選擇好的User列表。
③ >>:表示將選擇所有Users資料。
④ >:選擇目前在User List中的一個或多個User。
⑤ <<:表示將取消所有以選擇的Users資料。
⑥ <:代表取消選擇目前在Selected Users中的一個或多個User。
⑦ Access Control:在Selected Users中選中一個User,並用來設定在該功能項目(表單)中,設定該用戶在該表單的詳細操作權限,此權限設定需配合InfoSecurity/WebSccurity元件來完成輸出到此介面中來設定,否則此為空項目無法設定。下面為Access Control功能說明:
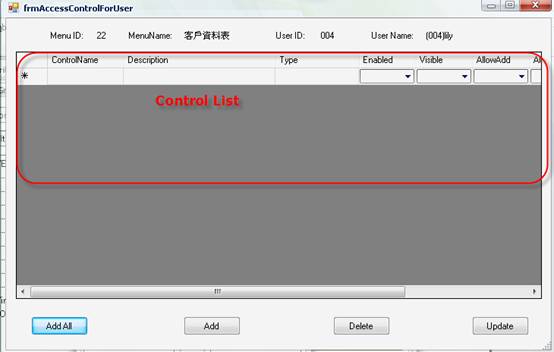
a. Menu ID:顯示權限設定的功能項目ID。
b. MenuName:顯示權限設定的功能項目標題名稱。
c. UserID:顯示權限設定的用戶ID。
d. User Name:顯示權限設定的用戶名稱。
e. Control List:顯示並設定該表單中各個元件的操作權限,其中有Enabled、Visible、AllowAdd、AllowUpdate、AllowDelete和AllowPrint權限管理。表明該用戶對該Form中的某個元件的操作權利,其中後面四項都是針對WebDataSource或InfoBindingSource元件而設定,對其他元件是無效的。
f. Add All:將InfoSecurity/WebSecurity中設定的所有需要控制權限的元件加入Control List中。
g. Add:將InfoSecurity/WebSecurity中設定的某個需要控制權限的元件加入Control List(元件列表)中。
h. Delete:用來刪除目前選中Control List的權限設定。
i. Update:將所有的Control List的權限設定進行保存。
5.
Security
-> Organization 用於設定組織架構。
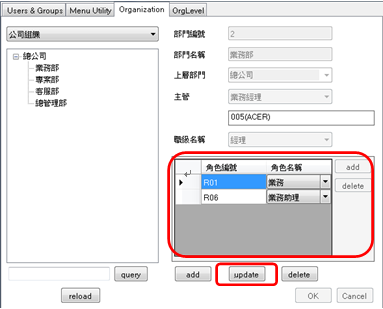
①部門編號:可以自行編立,如果同層部門的編號將為其排序的依據,如上面的業務部為’2’,專案部為’3’,因此業務部在上方,以此類推。
②上層部門:本部門市隸屬哪一個部門之下,可以用來定義其樹狀的結構,為空白代表組織最上層。
③主管:此設定是必填的,否則無法存檔,每個組織都必須設定一個主管,而主管的角色最好也只能定義一個User,因為該主管的角色如果有兩個User,則會發生權責不清的現象。
④職級名稱:就是上述的OrgLevel主管層級,每個部門主管在該組織中的主管層級,主管審核Activity元件的授權標準就是會以此主管層級來處理的。
⑤部門中角色:每個部門內,都可以設定有哪些角色,注意在此都是角色為主,無法以User來設定,因此都必須透過角色來定義User,操作時,必須要按下『Update』的Button才能進行部門的角色定義。
6. Security -> OrgLevel 用於設定職級。
「OrgLevel」,代表設定公司主管的層級,代碼設定時須注意必須職級小的設定到職級大的,如最小的主管是「1」,最大的主管是「9」等等。
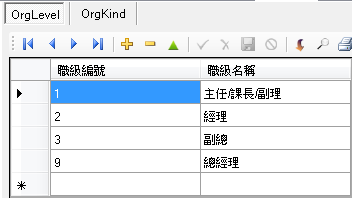
職級的用途是在組織設定時,用來定義該組織主管的層級,因為在流程中的主管審核大都會依照不同的層級有不同的授權,就以此來做授權標準。